Access Control
L'amministratore può limitare dispositivi o protocolli che possono essere connessi alla macchina per evitare accessi indesiderati.
L'amministratore può inoltre selezionare un livello di sicurezza in cui abilitare o disabilitare un protocollo e configurare lo stato della porta.
Limitazione dell'accesso alla macchina (controllo accessi)
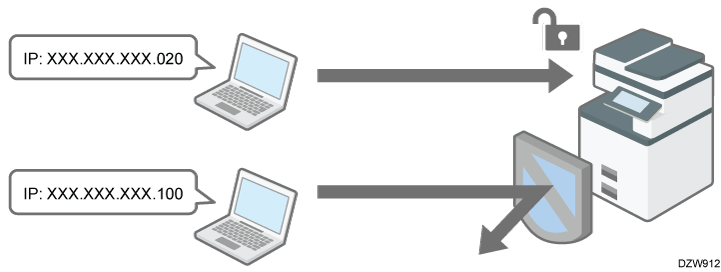
È possibile limitare gli indirizzi IP da cui i dispositivi possono accedere alla macchina o limitare gli accessi alla macchina con un firewall.
Ad esempio, quando viene specificato l'intervallo di indirizzi IP da "192.168.15.1" a "192.168.15.99", non è possibile accedere alla macchina da indirizzi IP nell'intervallo da 192.168.15.100 a 255.
Disabilitazione di protocolli non utilizzati
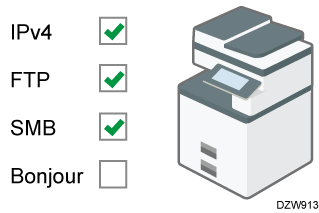
L'impostazione del protocollo può essere modificata sul pannello di controllo, in Web Image Monitor, o utilizzando altri metodi di impostazione. I protocolli che possono essere configurati variano in base al metodo. Confermare il protocollo da configurare in Elenco dei metodi di impostazione del protocollo e seguire le istruzioni.
Specificare il livello di sicurezza
È possibile selezionare tra quattro livelli di sicurezza combinando protocolli, porte e algoritmi di crittografia diversi. Confermare la descrizione di ciascun livello in Elenco delle impostazioni del livello di sicurezza.
È possibile personalizzare le impostazioni di sicurezza a seconda dell'impostazione del livello selezionata in base alle proprie condizioni.
Limitare gli indirizzi IP da cui i dispositivi possono accedere alla macchina
Specificare l'intervallo di indirizzi IP che possono accedere alla macchina.
- È possibile limitare l'accesso dai seguenti protocolli.
LPR, RCP/RSH, FTP, Bonjour, SMB, WSD (Dispositivo), WSD (Stampante), WSD (Scanner)/DSM, IPP, DIPRINT, RHPP, SNMP, telnet, NBT- La macchina limita anche l'accesso da Web Image Monitor.
Accedere alla macchina come amministratore rete da Web Image Monitor.
Accedere alla macchina come amministratoreFare clic su [Configurazione] nel menu [Gestione dispositivo].
Fare clic su [Controllo accessi] nella categoria "Sicurezza".
In "Intervallo controllo accessi", fare clic su [Attivo] e specificare l'intervallo di indirizzi IP che hanno accesso alla macchina.
- Per specificare un indirizzo IPv4, inserire un intervallo che abbia accesso alla macchina in Intervallo controllo accessi.
Per specificare un indirizzo IPv6, selezionare [Intervallo] o [Maschera] in "Intervallo controllo accessi" quindi inserire un intervallo di accesso alla macchina.
Fare clic su [OK].
Effettuare il logout dalla macchina, quindi uscire dal browser web.
Limitare l'accesso alla macchina con un firewall
È possibile bloccare l'accesso alla macchina e consentire l'accesso solo da/agli indirizzi IP specificati nei filtri di ricezione/trasmissione. Specificare insiemi costituiti da un indirizzo IP, un numero di porta e un protocollo come filtri. È possibile configurare fino a cinque filtri ciascuno per la ricezione e la trasmissione.
Accedere alla macchina come amministratore rete da Web Image Monitor.
Accedere alla macchina come amministratoreFare clic su [Configurazione] nel menu [Gestione dispositivo].
Fare clic su [Controllo accessi] nella categoria "Sicurezza".
In Intervallo controllo accessi, fare clic su [Attivo (Firewall)] e specificare i filtri di ricezione e trasmissione.
Specificare quanto segue per ciascun filtro di ricezione/trasmissione.
Filtro di ricezione IPv4/IPv6
Indirizzo IP remoto: Immettere gli indirizzi IP di origine da cui consentire le comunicazioni in entrata. Per consentire le comunicazioni in entrata da tutti gli indirizzi IP, selezionare [Tutto].
Numero porta locale: Immettere un numero di porta sulla macchina attraverso cui consentire le comunicazioni in entrata. Per consentire le comunicazioni in entrata a tutte le porte, selezionare [Tutto].
Protocollo: Selezionare un protocollo nel quale consentire le comunicazioni.
Filtro di trasmissione IPv4/IPv6
Indirizzo IP remoto: Immettere gli indirizzi IP di destinazione da cui consentire le comunicazioni in uscita. Per consentire le comunicazioni in uscita a tutti gli indirizzi IP, selezionare [Tutto].
Numero porta remota: Inserire i numeri di porta ai quali consentire le comunicazioni in uscita. Per consentire le comunicazioni in uscita a tutte le porte, selezionare [Tutto].
Protocollo: Selezionare un protocollo nel quale consentire le comunicazioni.
Fare clic su [OK].
Effettuare il logout dalla macchina, quindi uscire dal browser web.
Quando i filtri non sono configurati correttamente, l'accesso alla macchina non è possibile. In tal caso, specificare [Non attivo] per [Impostazioni di Sistema]
[Impostazioni per amministratore]
È possibile visualizzare i metodi di impostazione del protocollo nell'elenco seguente:
-
1: Pannello di controllo 2: Web Image Monitor 3: telnet 4: Device Manager NX 5: Remote Communication Gate S
|
Protocollo/Porta |
Metodo impostazione |
Funzione che non può essere utilizzata quando Protocollo/Porta è disabilitato |
|---|---|---|
|
IPv4 - |
1, 2, 3 |
Tutte le applicazioni che funzionano su IPv4 (IPv4 non può essere disabilitato da Web Image Monitor quando si utilizza la trasmissione IPv4). |
|
IPv6 - |
1, 2, 3 |
Tutte le applicazioni che funzionano su IPv6 |
|
IPsec - |
1, 2, 3 |
Trasmissione crittografata utilizzando IPsec |
|
FTP*1 TCP:21 |
2, 3, 4, 5 |
Trasmissioni che richiedono FTP (È possibile limitare la visualizzazione solo delle informazioni personali dalle impostazioni sul pannello di controllo.) |
|
telnet*1 TCP:23 |
2, 4 |
Trasmissione che richiede telnet |
|
SMTP TCP:25 (variabile) |
1, 2, 4, 5 |
Funzione di notifica e-mail che richiede la ricezione SMTP |
|
HTTP*1 TCP:80 |
2, 3 |
Trasmissioni che richiedono HTTP Stampa utilizzando IPP sulla porta 80 |
|
HTTPS TCP:443 |
2, 3 |
Trasmissioni che richiedono HTTP (È possibile configurare le impostazioni in modo da richiedere solo la trasmissione SSL e rifiutare la trasmissione non SSL utilizzando il pannello di controllo o Web Image Monitor). |
|
SMB*1 TCP:139 TCP:445 |
1, 2, 3, 4, 5
|
Trasmissioni che richiedono SMB
|
|
NBT (NetBIOS su TCP/IP*1) UDP:137/UDP:138 |
3 |
Stampa SMB via TCP/IP
Funzioni designate NetBIOS sul server WINS*1
|
|
SNMPv1-v2c*1 UDP:161 |
2, 3, 4, 5 |
Trasmissioni che richiedono SNMPv1/v2c (Utilizzando il pannello di controllo, Web Image Monitor o telnet, è possibile specificare SNMPv1/v2c per proibire la configurazione e renderla di sola lettura.) |
|
SNMPv3*2 UDP:161 |
2, 3, 4, 5 |
Trasmissioni che richiedono SNMPv3 (È possibile effettuare impostazioni per richiedere solo la trasmissione crittografata SNMPv3 e rifiutare la trasmissione crittografata non SNMPv3 utilizzando il pannello di controllo, Web Image Monitor, o telnet). |
|
RSH/RCP*1 TCP:514 |
2, 3, 4, 5 |
Trasmissioni che richiedono RSH Network TWAIN (È possibile impedire che vengano visualizzate le informazioni personali dalle impostazioni sul pannello di controllo). |
|
LPR*1 TCP:515 |
2, 3, 4, 5 |
Trasmissioni che richiedono LPR (È possibile limitare la visualizzazione delle informazioni personali dalle impostazioni sul pannello di controllo). |
|
IPP*1 TCP:631 |
2, 3, 4, 5 |
Trasmissioni che richiedono IPP |
|
IP-Fax TCP:1720 (H.323) UDP:1719 (Gatekeeper) TCP/UDP:5060 (SIP) TCP:5000 (H.245) UPD:5004, 5005 (Voce) TCP/UDP:49152 (T.38) |
1, 2, 4, 5 |
IP-Fax utilizzando H.323, SIP o T.38 |
|
Bonjour*1 UDP:5353 |
2, 3 |
Trasmissioni che richiedono Bonjour |
|
@Remote TCP: 7443 TCP:7444 |
1, 2, 3 |
RICOH @Remote |
|
DIPRINT*1 TCP:9100 |
2, 3, 4, 5 |
Trasmissioni che richiedono DIPRINT |
|
RFU*3 TCP:10021 |
1, 2, 3 |
Aggiornamento remoto del firmware |
|
WSD (dispositivo)*1 TCP:53000 (variabile) |
1, 2, 3 |
Trasmissioni che richiedono WSD (Dispositivo)
|
|
WSD (stampante) TCP:53001 (variabile) |
1, 2, 3 |
Trasmissioni che richiedono WSD (Stampante) |
|
WSD (Scanner)/DSM TCP:53002 (variabile) |
1, 2, 3 |
Trasmissioni che richiedono WSD (Scanner) Gestione scanner che richiede DSM |
|
RHPP*1 TCP:59100 |
2, 3
|
Stampa con RHPP
|
|
LLMNR*1 UDP:5355 |
2, 3 |
Richieste di risoluzione dei nomi usando LLMNR |
 (principalmente Europa)
Quando si utilizzano i protocolli indicati da *1 fino a *3 nella tabella qui sopra, bisogna essere consapevoli del rischio di accesso non autorizzato da parte di intrusi esterni o di manomissione da parte di terzi malintenzionati. Per le note sull'utilizzo di comunicazioni non crittografate, o crittografate ma con un basso livello di sicurezza, vedere il "Manuale della sicurezza" nel nostro sito.
*1 Questi protocolli non sono crittografati e sono disabilitati per impostazione predefinita.
*2 SNMPv3 è crittografato ma ha un livello di sicurezza basso ed è disabilitato per impostazione predefinita.
*3 Gli aggiornamenti del firmware tramite FTP non sono crittografati e sono disabilitati per impostazione predefinita.

-
Per dettagli sul comando telnet, vedere il nostro sito.
-
Per i dettagli sulle impostazioni in Device Manager NX o Remote Communication Gate S, vedere il manuale dell'utente di ogni strumento.
-
Accedere alla macchina come amministratore della macchina sul pannello di controllo.
Accedere alla macchina come amministratore
Quando sono registrati amministratori con privilegi personalizzati, è possibile accedere alla macchina come amministratore con privilegi personalizzati anche con il privilegio Rete/Interfaccia.
Accedere alla macchina come amministratore con privilegi personalizzati -
Nella schermata Home, premere [Impostazioni].
-
Premere [Impostazioni di Sistema].
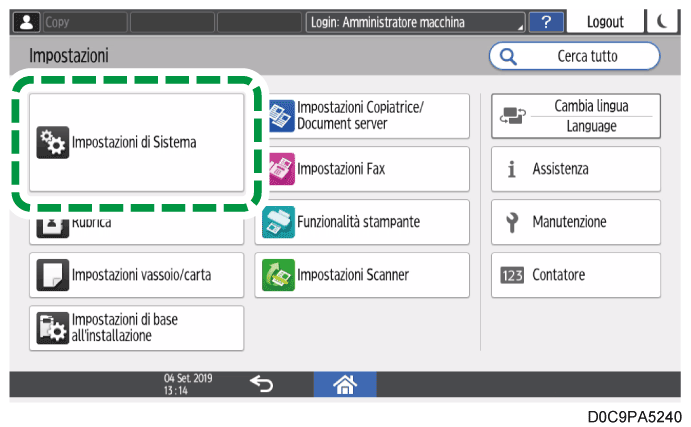
-
Premere [Rete/Interfaccia]
 [Protocollo attivo].
-
Dall'elenco accanto a ciascun protocollo inutilizzato, selezionare [Non attivo].
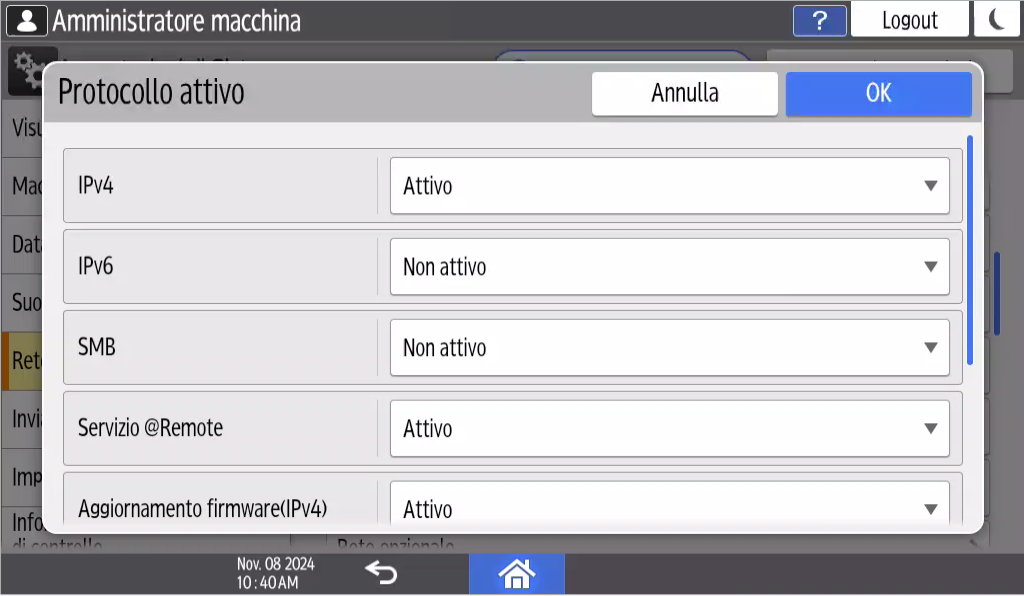
-
Premere [OK].
-
Premere [Home] (
 ) ed effettuare il logout dalla macchina.
-
Accedere alla macchina come amministratore rete da Web Image Monitor.
Accedere alla macchina come amministratore
Quando sono registrati amministratori con privilegi personalizzati, è possibile accedere alla macchina come amministratore con privilegi personalizzati anche con il privilegio Sicurezza.
Accedere alla macchina come amministratore con privilegi personalizzati -
Fare clic su [Configurazione] nel menu [Gestione dispositivo].
-
Fare clic su [Sicurezza di rete] nella categoria "Sicurezza".
-
Specificare i protocolli da disabilitare o i numeri di prta da chiudere.
Selezionare il livello di sicurezza dall'elenco "Livello di sicurezza". È possibile modificare il livello di sicurezza di più elementi contemporaneamente. Per i dettagli relativi agli elementi modificati dall'impostazione del livello di sicurezza, vedere Elenco delle impostazioni del livello di sicurezza.
-
Fare clic su [OK].
-
Effettuare il logout dalla macchina, quindi uscire dal browser web.
Le impostazioni del livello di sicurezza possono essere configurate utilizzando il pannello di controllo o Web Image Monitor. È possibile scegliere i seguenti livelli di sicurezza:
-
Con alcune utility, il login o la comunicazione potrebbero non riuscire, a seconda del livello di sicurezza della rete.
-
Livello 0
Gli utenti possono utilizzare tutte le funzionalità senza restrizioni. Selezionare questo se le informazioni non necessitano di protezione dalle minacce esterne. -
Livello 1
Il livello 1 è adatto per una connessione in un ufficio. -
FIPS 140
FIPS 140 fornisce una forza di sicurezza intermedia tra "Livello 1" e "Livello 2".
Come algoritmo di codifica/autenticazione è possibile utilizzare solo codici consigliati dal governo USA. Le impostazioni diverse dall'algoritmo sono le stesse del "Livello 2". -
Livello 2
Il livello 2 è la massima sicurezza disponibile nella macchina. Selezionarlo per proteggere informazioni estremamente importanti.
Per dettagli sulle impostazioni del livello di sicurezza, consultare la seguente lista: è possibile modificare le impostazioni per una funzione specifica in base alle condizioni di utilizzo della macchina.
(principalmente Europa)
TCP/IP*1 ( : Abilitato. -: La funzione è disabilitata).
|
Funzione |
Livello 0 |
Livello 1 |
FIPS 140 |
Livello 2 |
|---|---|---|---|---|
|
TCP/IP*2 |
|
|
|
|
|
HTTP*3 > Porta 80 |
Chiudi |
Chiudi |
Chiudi |
Chiudi |
|
IPP*3 > Porta 80 |
Chiudi |
Chiudi |
Chiudi |
Chiudi |
|
IPP*3 > Porta 631 |
Chiudi |
Apri |
Chiudi |
Chiudi |
|
SSL/TLS > Porta 443 |
Apri |
Apri |
Apri |
Apri |
|
SSL/TLS > Consenti comunicazione SSL/TLS |
Solo testo cifrato |
Solo testo cifrato |
Solo testo cifrato |
Solo testo cifrato |
|
SSL/TLS > HSTS |
|
|
|
|
|
SSL/TLS > Periodo di validità |
|
|
|
|
|
Versione SSL/TLS > TLS1.3 |
|
|
|
|
|
Versione SSL/TLS > TLS1.2 |
|
|
|
|
|
Versione SSL/TLS > TLS1.1*4 |
- |
- |
- |
- |
|
Versione SSL/TLS > TLS1.0*4 |
- |
- |
- |
- |
|
Versione SSL/TLS > SSL3.0*4 |
- |
- |
- |
- |
|
Impostazione livello di crittografia > AES |
128bit/ 256bit |
128bit/ 256bit |
128bit/ 256bit |
128bit/ 256bit |
|
Impostazione livello crittografia > CHACHA20 |
256 bit |
256 bit |
256 bit |
256 bit |
|
Impostazione livello crittografia > 3DES*4 |
- |
- |
- |
- |
|
Impostazione livello crittografia > RC4*4 |
- |
- |
- |
- |
|
SCAMBIO DI CHIAVE > RSA*4 |
- |
- |
- |
- |
|
DIGEST > SHA1*4 |
- |
- |
- |
- |
|
DIPRINT*3 |
- |
- |
- |
- |
|
LPR*3 |
- |
- |
- |
- |
|
FTP*3 |
- |
- |
- |
- |
|
RSH/RCP*3 |
- |
- |
- |
- |
|
TELNET*3 |
- |
- |
- |
- |
|
Bonjour*3 |
- |
- |
- |
- |
|
SMB*3 |
- |
- |
- |
- |
|
NetBIOS su TCP/IPv4*3 |
- |
- |
- |
- |
|
WSD (dispositivo)*3 |
- |
- |
- |
- |
|
WSD (stampante) |
|
|
|
|
|
WSD (scanner) |
|
|
|
|
|
WSD (Comunicazione crittografata del dispositivo) |
- |
- |
|
|
|
RHPP*3 |
- |
- |
- |
- |
|
Servizio @Remote |
|
|
|
|
|
Aggiornamento firmware*3 |
- |
- |
- |
- |

1* Le stesse impostazioni sono applicate a IPv4 e IPv6.
*2 L'impostazione TCP/IP non è controllata dal livello di sicurezza. Specificare manualmente se abilitare o disabilitare questa impostazione.
*3 Questi protocolli non sono crittografati e sono disabilitati per impostazione predefinita. Quando si utilizzano questi protocolli, bisogna essere consapevoli del rischio di accesso non autorizzato da parte di intrusi esterni o di manomissione da parte di terzi malintenzionati. Per le note sull'utilizzo di comunicazioni non crittografate, o crittografate ma con un basso livello di sicurezza, vedere il "Manuale della sicurezza" nel nostro sito.
*4 Questi metodi di crittografia sono disabilitati per impostazione predefinita.
SNMP (: Abilitato -: Disabilitato)
|
Funzione |
Livello 0 |
Livello 1 |
FIPS 140 |
Livello 2 |
|---|---|---|---|---|
|
SNMP |
- |
- |
- |
- |
|
Consenti impostazioni tramite SNMPv1 e v2c*1 |
|
- |
- |
- |
|
Funzione SNMPv1, v2c*1 |
- |
- |
- |
- |
|
Funzione SNMPv3*2 |
- |
- |
- |
- |
|
Consenti comunicazione SNMPv3*2 |
Crittografia/Testo non crittografato |
Crittografia/Testo non crittografato |
Solo crittografia |
Solo crittografia |
Quando si utilizzano i protocolli indicati da *1 e *2 nella tabella qui sopra, bisogna essere consapevoli del rischio di accesso non autorizzato da parte di intrusi esterni o di manomissione da parte di terzi malintenzionati. Per le note sull'utilizzo di comunicazioni non crittografate, o crittografate ma con un basso livello di sicurezza, vedere il "Manuale della sicurezza" nel nostro sito.
*1 SNMPv1/v2c non è crittografato ed è disabilitato per impostazione predefinita.
*2 SNMPv3 è crittografato ma ha un livello di sicurezza basso ed è disabilitato per impostazione predefinita.
Impostazione forza crittografia TCP/IP
|
Funzione |
Livello 0 |
Livello 1 |
FIPS 140 |
Livello 2 |
|---|---|---|---|---|
|
IPsec |
- |
- |
- |
- |
|
IEEE 802.1X (cablato) |
- |
- |
- |
- |
|
IEEE 802.1X (cablato) > Metodo di autenticazione |
- |
- |
- |
- |
|
S/MIME > Algoritmo crittografia |
3DES-168bit |
3DES-168bit |
3DES-168bit |
AES-256bit |
|
S/MIME > Algoritmo di Digest |
SHA1*1 |
SHA1*1 |
SHA1*1 |
SHA-256bit |
|
SNMPv3*2 > Algoritmo di autenticazione |
MD5 |
SHA1*1 |
SHA1*1 |
SHA1*1 |
|
SNMPv3*2 > Algoritmo di crittografia |
DES |
DES |
AES-128 |
AES-128 |
|
Autenticazione Kerberos > Algoritmo di crittografia |
AES256-CTS-HMAC-SHA1-96/AES128-CTS-HMAC-SHA1-96/DES3-CBC-SHA1/RC4-HMAC/DES-CBC-MD5 |
AES256-CTS-HMAC-SHA1-96/AES128-CTS-HMAC-SHA1-96/DES3-CBC-SHA1/RC4-HMAC |
AES256-CTS-HMAC-SHA1-96/AES128-CTS-HMAC-SHA1-96/DES3-CBC-SHA1 |
AES256-CTS-HMAC-SHA1-96/AES128-CTS-HMAC-SHA1-96 |
|
Codice crittografia driver > Livello crittografia |
Crittografia semplice |
DES |
AES |
AES |
*1 SHA1 è disabilitato per impostazione predefinita.
*2 SNMPv3 è crittografato ma ha un livello di sicurezza basso ed è disabilitato per impostazione predefinita. Quando si utilizza questo protocollo, bisogna essere consapevoli del rischio di accesso non autorizzato da parte di intrusi esterni o di manomissione da parte di terzi malintenzionati. Per le note sull'utilizzo di comunicazioni non crittografate, o crittografate ma con un basso livello di sicurezza, vedere il "Manuale della sicurezza" nel nostro sito.
(principalmente Asia)/ (principalmente Nord America e Taiwan)
TCP/IP*1 (: Abilitato. -: La funzione è disabilitata).
|
Funzione |
Livello 0 |
Livello 1 |
FIPS 140 |
Livello 2 |
|---|---|---|---|---|
|
TCP/IP*2 |
|
|
|
|
|
HTTP > Porta 80 |
Apri |
Apri |
Apri |
Apri |
|
IPP > Porta 80 |
Apri |
Apri |
Apri |
Apri |
|
IPP > Porta 631 |
Apri |
Apri |
Chiudi |
Chiudi |
|
SSL/TLS > Porta 443 |
Apri |
Apri |
Apri |
Apri |
|
SSL/TLS > Consenti comunicazione SSL/TLS |
Priorità testo cifrato |
Priorità testo cifrato |
Solo testo cifrato |
Solo testo cifrato |
|
SSL/TLS > HSTS |
|
|
|
|
|
SSL/TLS > Periodo di validità |
|
|
|
|
|
Versione SSL/TLS > TLS1.3 |
|
|
|
|
|
Versione SSL/TLS > TLS1.2 |
|
|
|
|
|
Versione SSL/TLS > TLS1.1 |
|
- |
- |
- |
|
Versione SSL/TLS > TLS1.0 |
|
- |
- |
- |
|
Versione SSL/TLS > SSL3.0 |
|
- |
- |
- |
|
Impostazione livello di crittografia > AES |
128bit/ 256bit |
128bit/ 256bit |
128bit/ 256bit |
128bit/ 256bit |
|
Impostazione livello crittografia > CHACHA20 |
256 bit |
256 bit |
256 bit |
256 bit |
|
Impostazione livello crittografia > 3DES |
168bit |
- |
- |
- |
|
Impostazione livello crittografia > RC4 |
- |
- |
- |
- |
|
SCAMBIO DI CHIAVE |
RSA |
RSA |
RSA |
RSA |
|
DIGEST |
SHA1 |
SHA1 |
SHA1 |
SHA1 |
|
DIPRINT |
|
|
- |
- |
|
LPR |
|
|
- |
- |
|
FTP |
|
|
|
|
|
RSH/RCP |
|
|
- |
- |
|
TELNET |
|
- |
- |
- |
|
Bonjour |
|
|
- |
- |
|
SMB |
|
|
- |
- |
|
NetBIOS su TCP/IPv4 |
|
|
- |
- |
|
WSD (dispositivo) |
- |
- |
- |
- |
|
WSD (stampante) |
|
|
|
|
|
WSD (scanner) |
|
|
|
|
|
WSD (Comunicazione crittografata del dispositivo) |
- |
- |
|
|
|
RHPP |
|
|
- |
- |
|
Servizio @Remote |
|
|
|
|
|
Aggiornamento firmware |
|
|
|
|
1* Le stesse impostazioni sono applicate a IPv4 e IPv6.
*2 L'impostazione TCP/IP non è controllata dal livello di sicurezza. Specificare manualmente se abilitare o disabilitare questa impostazione.
SNMP (: Abilitato -: Disabilitato)
|
Funzione |
Livello 0 |
Livello 1 |
FIPS 140 |
Livello 2 |
|---|---|---|---|---|
|
SNMP |
|
|
|
|
|
Consenti impostazioni tramite SNMPv1 e v2c |
|
- |
- |
- |
|
Funzione SNMPv1, v2c |
|
|
- |
- |
|
Funzione SNMPv3 |
|
|
|
|
|
Consenti comunicazione SNMPv3 |
Crittografia/Testo non crittografato |
Crittografia/Testo non crittografato |
Solo crittografia |
Solo crittografia |
Impostazione forza crittografia TCP/IP
|
Funzione |
Livello 0 |
Livello 1 |
FIPS 140 |
Livello 2 |
|---|---|---|---|---|
|
IPsec |
- |
- |
- |
- |
|
IEEE 802.1X (cablato) |
- |
- |
- |
- |
|
IEEE 802.1X (cablato) > Metodo di autenticazione |
- |
- |
- |
- |
|
S/MIME > Algoritmo crittografia |
3DES-168bit |
3DES-168bit |
3DES-168bit |
AES-256bit |
|
S/MIME > Algoritmo di Digest |
SHA1 |
SHA1 |
SHA1 |
SHA-256bit |
|
SNMPv3 > Algoritmo di autenticazione |
MD5 |
SHA1 |
SHA1 |
SHA1 |
|
SNMPv3 > Algoritmo di crittografia |
DES |
DES |
AES-128 |
AES-128 |
|
Autenticazione Kerberos > Algoritmo di crittografia |
AES256-CTS-HMAC-SHA1-96/AES128-CTS-HMAC-SHA1-96/DES3-CBC-SHA1/RC4-HMAC/DES-CBC-MD5 |
AES256-CTS-HMAC-SHA1-96/AES128-CTS-HMAC-SHA1-96/DES3-CBC-SHA1/RC4-HMAC |
AES256-CTS-HMAC-SHA1-96/AES128-CTS-HMAC-SHA1-96/DES3-CBC-SHA1 |
AES256-CTS-HMAC-SHA1-96/AES128-CTS-HMAC-SHA1-96 |
|
Codice crittografia driver > Livello crittografia |
Crittografia semplice |
DES |
AES |
AES |
-
Accedere alla macchina come amministratore di rete dal pannello di controllo.
Accedere alla macchina come amministratore
Quando sono registrati amministratori con privilegi personalizzati, è possibile accedere alla macchina come amministratore con privilegi personalizzati anche con il privilegio Sicurezza.
Accedere alla macchina come amministratore con privilegi personalizzati -
Nella schermata Home, premere [Impostazioni].
-
Premere [Impostazioni di Sistema].
-
Premere [Impostazioni per amministratore]
[Sicurezza] [Livello di sicurezza rete]. -
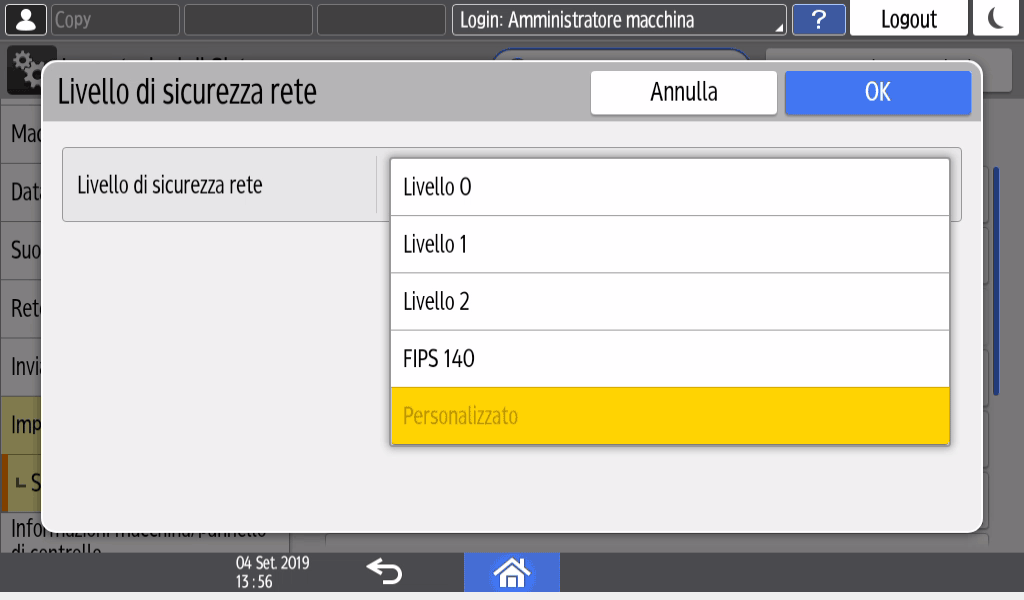
Dall'elenco accanto a Livello di sicurezza rete, selezionare un livello di sicurezza.
-
Selezionare un livello di sicurezza tra Livello 0, Livello 1, Livello 2, e FIPS 140.
Per i livelli di sicurezza vedere Elenco delle impostazioni del livello di sicurezza.
-
Se si è personalizzato il livello di sicurezza utilizzando Web Image Monitor, viene selezionato [Personalizzato]. Non è possibile abilitare [Personalizzato] dal pannello di controllo. Per personalizzare il livello di sicurezza, utilizzare Web Image Monitor.
-
-
Premere [OK].
-
Premere [Home] (
) ed effettuare il logout dalla macchina.
-
Accedere alla macchina come amministratore rete da Web Image Monitor.
Accedere alla macchina come amministratore
Quando sono registrati amministratori con privilegi personalizzati, è possibile accedere alla macchina come amministratore con privilegi personalizzati anche con il privilegio Sicurezza.
Accedere alla macchina come amministratore con privilegi personalizzati -
Fare clic su [Configurazione] nel menu [Gestione dispositivo].
-
Fare clic su [Sicurezza di rete] nella categoria "Sicurezza".
-
Selezionare un livello di sicurezza in "Livello di sicurezza".
-
Specificare le impostazioni in base alle necessità.
-
Specificare ciascun elemento in base alle condizioni di rete o alla politica di sicurezza.
-
Quando vengono modificate le impostazioni, il livello di sicurezza cambia automaticamente in [Impostazioni utente]. [Personalizzato] viene visualizzato sul pannello di controllo.
-
-
Fare clic su [OK].
Durante la configurazione delle impostazioni viene visualizzato un messaggio. Potrebbe essere necessario attendere qualche istante prima di procedere al passaggio successivo. -
Fare clic su [OK].
-
Effettuare il logout dalla macchina, quindi uscire dal browser web.