Crittografia della comunicazione di rete
Per proteggere le informazioni comunicate, è necessario crittografare le comunicazioni tra computer e apparecchiature esterne.
I dati inviati e ricevuti dalla macchina possono essere intercettati, craccati o manomessi durante la trasmissione. Ad esempio, i seguenti dati possono essere trasmessi tra la macchina e i dispositivi esterni o il computer:
-
Documenti stampati in azienda utilizzando il driver della stampante
-
Documenti scansiti e inviati tramite e-mail per essere utilizzati in una riunione
-
Nome utente e password di accesso
Vedere la tabella seguente per i metodi di crittografia dei dati.
|
Dati da crittografare |
Metodo di crittografia |
Processo/Riferimento |
|---|---|---|
|
Web Image Monitor Stampa IPP*1 Autenticazione Windows Autenticazione LDAP Trasmissione e-mail |
SSL/TLS |
Installare un certificato del dispositivo.
|
|
|
S/MIME |
Installare un certificato utente.
|
|
Dati gestione macchina |
SNMPv3*2 |
Specificare una password per la crittografia.
|
|
Informazioni di autenticazione dei lavori di stampa |
Codice di crittografia del driver Autenticazione IPP*1 |
Specificare un codice crittografia driver Specificare l'autenticazione IPP.
|
|
Dati autenticazione Kerberos |
Cambia a seconda del server KDC |
Selezionare un metodo di crittografia.
|
 (principalmente Europa)
Quando si utilizzano i protocolli indicati da *1 e *2 nella tabella qui sopra, bisogna essere consapevoli del rischio di accesso non autorizzato da parte di intrusi esterni o di manomissione da parte di terzi malintenzionati. Per le note sull'utilizzo di comunicazioni non crittografate, o crittografate ma con un basso livello di sicurezza, vedere il "Manuale della sicurezza" nel nostro sito.
*1 IPP non è crittografato ed è disabilitato per impostazione predefinita.
*2 SNMPv3 è crittografato ma ha un livello di sicurezza basso ed è disabilitato per impostazione predefinita.
-
L'amministratore ha il compito di controllare la durata dei certificati e di rinnovarli prima della loro scadenza.
-
L'amministratore ha il compito di assicurarsi che il certificato rilasciato sia valido.
Per crittografare la comunicazione con la macchina, installare un certificato dispositivo.
È possibile utilizzare due tipi di certificati dispositivo: un certificato autofirmato creato dalla macchina e un certificato emesso da un'autorità di certificazione. Quando serve maggiore affidabilità, utilizzare un certificato rilasciato da un'autorità di certificazione.
-
Installazione di un certificato del dispositivo dal pannello di controllo o tramite Web Image Monitor.
-
Dal pannello di controllo è possibile installare solo un certificato autofirmato. Per installare più certificati o un certificato emesso da un'autorità di certificazione, specificare le impostazioni da Web Image Monitor.
Installare un certificato autofirmato dal pannello di controllo
Accedere alla macchina come amministratore di rete dal pannello di controllo.
Accedere alla macchina come amministratore
Quando sono registrati amministratori con privilegi personalizzati, è possibile accedere alla macchina come amministratore con privilegi personalizzati anche con il privilegio Sicurezza.
Accedere alla macchina come amministratore con privilegi personalizzatiNella schermata Home, premere [Impostazioni].
Premere [Impostazioni di Sistema].
Premere [Impostazioni per amministratore]
[Sicurezza]
Selezionare [Certificato 1] e premere [Registra].
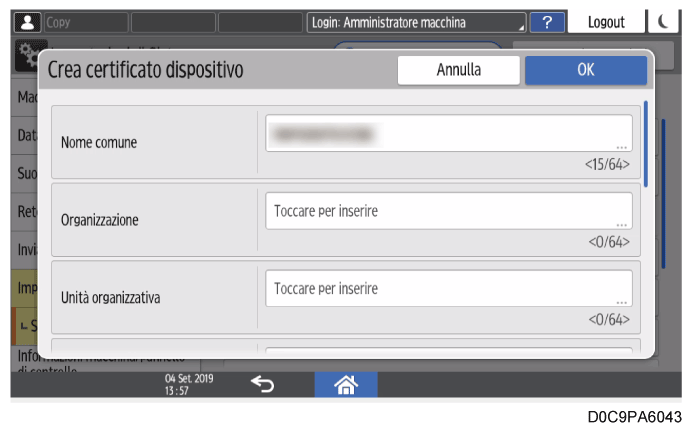
Specificare le informazioni da includere nel certificato.
Nome comune: Inserire il nome del certificato del dispositivo da creare. Deve essere inserito un nome.
Indirizzo e-mail: Per utilizzare il certificato del dispositivo per S/MIME, firma digitale PDF o firma digitale PDF/A, inserire l'indirizzo e-mail dell'amministratore della macchina.
Specificare Organizzazione, Unità organizzativa e altre voci se necessario.
Premere [OK].
Premere [Esci].
Premere [Home] (
) ed effettuare il logout dalla macchina.
Installare un certificato autofirmato/certificato rilasciato da un'autorità di certificazione da Web Image Monitor
Accedere alla macchina come amministratore rete da Web Image Monitor.
Accedere alla macchina come amministratoreFare clic su [Configurazione] nel menu [Gestione dispositivo].
Fare clic su [Certificato dispositivo] nella categoria "Sicurezza".
Nella schermata "Certificato dispositivo", installare un certificato autofirmato o un certificato rilasciato da un'autorità di certificazione in base alle istruzioni seguenti:
Installare un certificato autofirmato
Creare e installare un certificato autofirmato.
Selezionare il numero dall'elenco per creare un certificato autofirmato.
Fare clic su [Crea] per specificare le impostazioni necessarie.
Nome comune: Inserire il nome del certificato del dispositivo da creare. Deve essere inserito un nome.
Indirizzo e-mail: Per utilizzare il certificato del dispositivo per S/MIME, firma digitale PDF o firma digitale PDF/A, inserire l'indirizzo e-mail dell'amministratore della macchina.
Specificare "Organizzazione", "Unità organizzativa", e altre voci se necessario.
Fare clic su [OK].
Durante la configurazione delle impostazioni viene visualizzato un messaggio. Potrebbe essere necessario attendere qualche istante prima di procedere al passaggio successivo.Fare clic su [OK].
"Installato" viene visualizzato in [Stato certificato].Installare un certificato rilasciato da un'autorità di certificazione
Richiedere un certificato dispositivo ad un'autorità di certificazione e installarlo. Seguire la stessa procedura per installare un certificato intermedio.
Selezionare il numero dall'elenco per creare un certificato dispositivo.
Fare clic su [Richiesta] per specificare le impostazioni necessarie.
Fare clic su [OK].
Durante la configurazione delle impostazioni viene visualizzato un messaggio. Potrebbe essere necessario attendere qualche istante prima di procedere al passaggio successivo.Fare clic su [OK].
"Richiesto" viene visualizzato in "Stato certificato".Richiedere all'autorità di certificazione il certificato del dispositivo.
Non è possibile applicare l'autorità di certificazione da Web Image Monitor. La procedura d'applicazione dipende dall'autorità di certificazione. Per maggiori dettagli, mettersi in contatto con l'autorità di certificazione.
Per l'applicazione, fare clic sull'icona Dettaglie utilizzare le informazioni che appaiono nella schermata "Dettagli certificato".
Il luogo di emissione può non essere mostrato se si richiedono più certificati nello stesso momento. Quando si installa un certificato, assicurarsi di controllare la destinazione del certificato e la procedura di installazione.Dopo che il certificato del dispositivo è stato emesso dall'autorità di certificazione, selezionare il numero del certificato emesso dall'elenco nella schermata "Certificato dispositivo" quindi fare clic su [Installa].
Inserire i contenuti del certificato dispositivo nei campi di inserimento.
Per installare il certificato intermedio allo stesso tempo, inserire anche i contenuti dello stesso.
Se non è installato un certificato intermedio emesso da un'autorità di certificazione, durante la comunicazione di rete viene visualizzato un messaggio di avviso. Quando è stato rilasciato un certificato intermedio da un'autorità di certificazione, è necessario installare tale certificato intermedio.Fare clic su [OK].
"Installato" viene visualizzato in "Stato certificato".Dopo aver completato l'installazione, selezionare il certificato per ciascuna applicazione in "Certificazione".
Fare clic su [OK].
Durante la configurazione delle impostazioni viene visualizzato un messaggio. Potrebbe essere necessario attendere qualche istante prima di procedere al passaggio successivo.Fare clic su [OK].
Effettuare il logout dalla macchina, quindi uscire dal browser web.

-
Per stampare i dati nella macchina utilizzando IPP-SSL, l'utente deve installare un certificato nel computer. Quando si effettua l'accesso tramite IPP, selezionare [Autorità di certificazione raccomandate] per informazioni su dove si trova il negozio.
-
Per modificare [Nome comune] del certificato del dispositivo quando si utilizza la porta IPP standard di Windows, eliminare le eventuali stampanti PC precedentemente configurate e installare nuovamente il driver della stampante. Inoltre, per modificare le impostazioni relative all'autenticazione utente (nome utente e password), eliminare le stampanti configurate precedentemente, cambiare le impostazioni di autenticazione utente, quindi reinstallare il driver della stampante.
-
Su Web Image Monitor, è possibile caricare anche i certificati dispositivo creati. Sono supportati i certificati dispositivo nei seguenti formati: Per maggiori informazioni sul caricamento, consultare la Guida di Web Image Monitor.
- PKCS#12
- PEM
SSL (Secure Sockets Layer) /TLS (Transport Layer Security) è un metodo per crittografare le comunicazioni di rete. SSL/TLS impedisce che i dati vengano intercettati, craccati o manomessi.
Per crittografare le comunicazioni con SSL/TLS, attivare uno dei seguenti metodi di autenticazione, a seconda del ruolo della macchina come sorgente di accesso (ruolo client) o come destinazione di accesso (ruolo server).
-
Autenticazione server: quando la macchina accede a un server di destinazione come client, il server autentica la macchina.
-
Autenticazione client (TLS reciproco): quando il computer di un utente accede alla macchina, la macchina, in qualità di server SSL, autentica il computer. Quando l'autenticazione client è attivata, è possibile limitare i computer che possono accedere a Web Image Monitor.
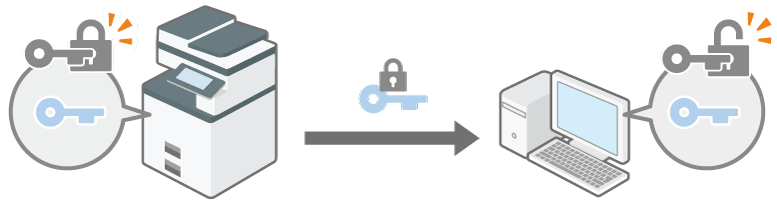
Flusso di comunicazioni crittografate SSL/TLS
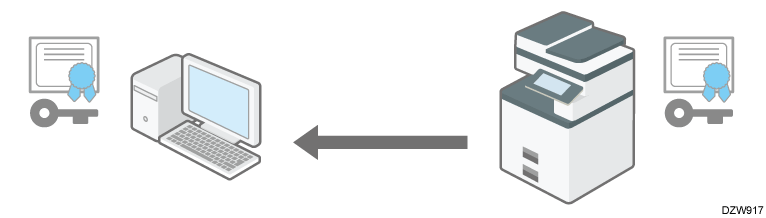
Quando la macchina accede a un server di destinazione come client (Autenticazione server):
Quando la macchina accede a un server, il server richiede un certificato SSL/TLS del dispositivo e un codice pubblico.
La macchina invia il certificato del dispositivo e il codice pubblico al server.
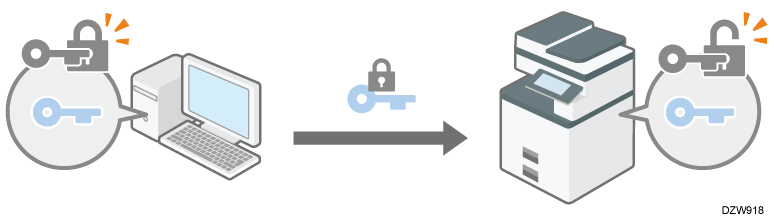
Il codice condiviso creato sul server è crittografato con codice pubblico, inviato alla macchina, quindi decodificato usando il codice privato della macchina.
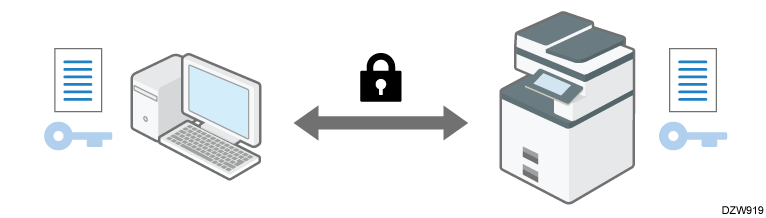
Il codice condiviso viene usato per crittografare e decodificare i dati per garantire una trasmissione sicura.
Per abilitare la comunicazione crittografata, installare preventivamente un certificato dispositivo nella macchina.
Per crittografare la comunicazione utilizzando SSL/TLS, abilitare SSL/TLS seguendo la procedura descritta in "Abilitazione di SSL/TLS".
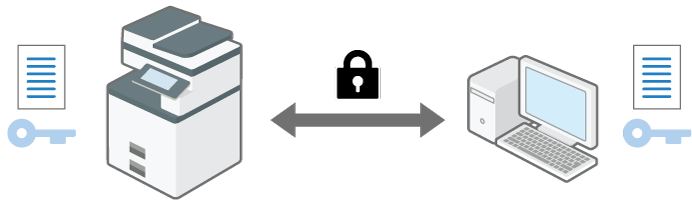
Quando la macchina, in qualità di server SSL, autentica un computer (Autenticazione client):
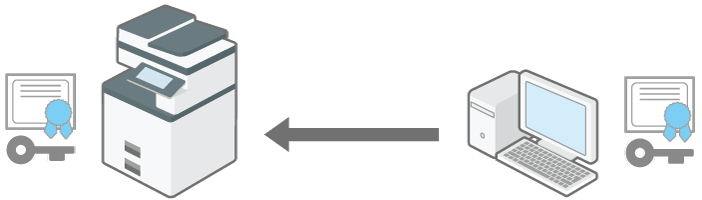
Quando il computer di un utente accede alla macchina, quest'ultima richiede un certificato client e un codice pubblico.
Il computer dell'utente invia il certificato client e il codice pubblico della macchina.
Il codice condiviso creato nella macchina è crittografato con codice pubblico, inviato al computer, quindi decodificato usando il codice privato del computer.
Il codice condiviso viene usato per crittografare e decodificare i dati per garantire una trasmissione sicura.
Per abilitare la comunicazione crittografata, installare preventivamente un certificato dispositivo nella macchina.
Per crittografare la comunicazione utilizzando SSL/TLS, abilitare SSL/TLS seguendo la procedura descritta in "Abilitazione di SSL/TLS".
-
Per verificare che la configurazione SSL/TLS sia abilitata, digitare "https://(indirizzo IP della macchina o nome host)/" nella barra degli indirizzi del browser Web per accedere a questa macchina. Se appare il messaggio "Impossibile visualizzare la pagina", verificare la configurazione poiché la configurazione SSL/TLS attuale non è corretta.
-
Abilitando SSL/TLS per IPP* (funzioni stampante), i dati inviati vengono crittografati e non possono essere intercettati, analizzati o manomessi.
(principalmente Europa)
* IPP non è crittografato ed è disabilitato per impostazione predefinita. Quando si utilizza questo protocollo, bisogna essere consapevoli del rischio di accesso non autorizzato da parte di intrusi esterni o di manomissione da parte di terzi malintenzionati. Per le note sull'utilizzo di comunicazioni non crittografate, o crittografate ma con un basso livello di sicurezza, vedere il "Manuale della sicurezza" nel nostro sito.
Abilitazione di SSL/TLS
Accedere alla macchina come amministratore rete da Web Image Monitor.
Accedere alla macchina come amministratoreFare clic su [Configurazione] nel menu [Gestione dispositivo].
Fare clic su [SSL/TLS] nella categoria "Sicurezza".
Selezionare il protocollo per abilitare la comunicazione crittografata su "SSL/TLS" per specificare i dettagli sul metodo di comunicazione.
- Consenti comunicazione SSL/TLS: Selezionare una delle modalità di comunicazione crittografate di seguito, quindi specificare se attivare HSTS. Per attivare HSTS, specificare anche l'attributo età-max nell'intervallo da 0 a 31.536.000 secondi. Quando HSTS è attiva, la comunicazione HTTPS viene utilizzata automaticamente per connettere il browser Web alla macchina. L'attributo età-max viene rinnovato ogni volta che Web Image Monitor e HSTS rimangono attivi per lo stesso periodo di tempo.
Per ridurre il rischio di vulnerabilità, consigliamo di impostare [Solo testo cifrato] per [Consenti comunicazione SSL/TLS].
Priorità testo cifrato: Esegue comunicazioni crittografate quando è stato creato un certificato del dispositivo. Se la crittografia non è possibile, la macchina comunica i dati testo normale.
Testo cifrato/Testo normale: Esegue comunicazioni crittografate durante la connessione alla macchina tramite un indirizzo "https" da un browser Web. Comunica in testo normale durante la connessione alla macchina utilizzando un indirizzo "http".
Solo testo cifrato: Consente soltanto una comunicazione crittografata. Se la crittografia non è possibile per qualche motivo, la macchina non può comunicare. In questo caso, premere [Impostazioni di Sistema]
Versione SSL/TLS: Specificare TLS 1.3, TLS 1.2, TLS 1.1, TLS 1.0 e SSL 3.0 per abilitare o disabilitare. Almeno uno dei protocolli deve essere abilitato.
Impostazione livello crittografia: Specificare l'algoritmo di crittografia da applicare a AES, CHACHA20, 3DES e RC4. Selezionare almeno una casella di controllo.
SCAMBIO DELLE CHIAVI: Specificare se abilitare o disabilitare lo scambio del codice RSA.
DIGEST: Specificare se abilitare o disabilitare SHA1 DIGEST.
Per ridurre il rischio di vulnerabilità, consigliamo di disabilitare SHA1 DIGEST, che ha un basso livello di sicurezza.Fare clic su [OK].
Effettuare il logout dalla macchina, quindi uscire dal browser web.
Per attivare l'autenticazione del server, seguire la procedura descritta in "Attivazione dell'autenticazione server".
Per attivare l'autenticazione client (TLS reciproco), seguire la procedura in "Attivazione dell'autenticazione client (TLS reciproco)".
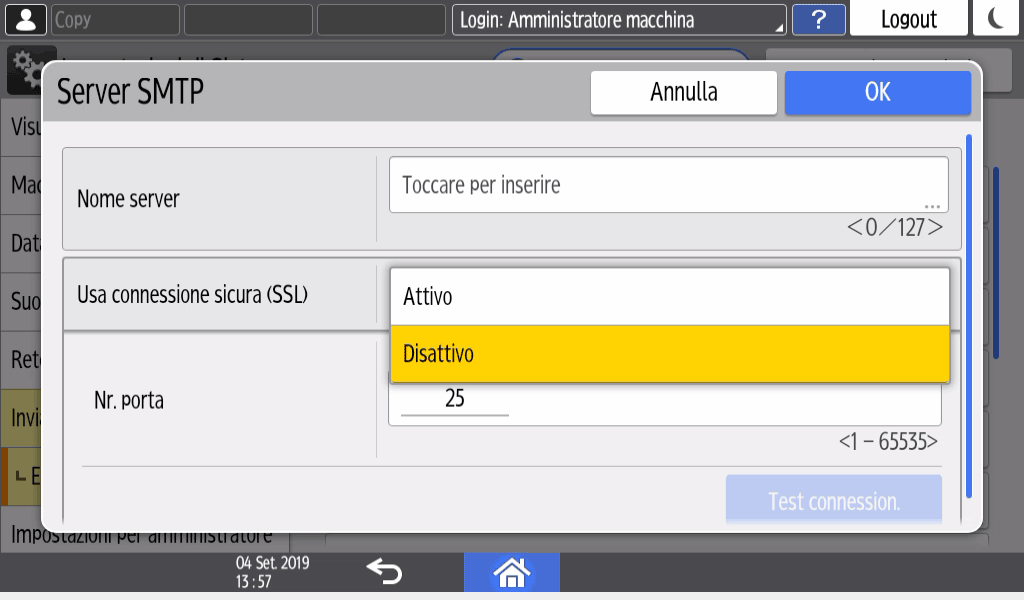
Per crittografare le comunicazioni con il server SMTP, seguire la procedura in "Abilitazione del protocollo SSL per le connessioni SMTP" per modificare [Usa connessione sicura (SSL)] in [Attivo].
Per utilizzare HSTS, è necessario installare un certificato emesso da un'autorità di certificazione.
Quando HSTS è attivo, selezionando "Chiudi" per "Porta 443" di "SSL/TLS" nella schermata "Sicurezza di rete" rende inaccessibile Web Image Monitor.
A seconda degli stati specificati per TLS 1.3, TLS 1.2, TLS 1.1, TLS 1.0 e SSL 3.0, la macchina potrebbe non essere in grado di connettersi a un server esterno LDAP.
TLS 1.0, TLS 1.1, SSL 3.0, 3DES, RC4, RSA e SHA1 sono disabilitati per impostazione predefinita.
Attivazione dell'autenticazione server
Per attivare l'autenticazione server, il certificato radice (certificato CA radice) deve essere importato nella macchina. Preparare in anticipo un certificato emesso dall'autorità che ha validato il certificato del server, oppure emesso da un'autorità superiore.
Accedere alla macchina come amministratore rete da Web Image Monitor.
Accedere alla macchina come amministratoreFare clic su [Configurazione] nel menu [Gestione dispositivo].
Fare clic su [Certificato radice] nella categoria "Sicurezza".
In "Controllo certificato radice", fare clic su [Attivo] per "Autenticazione server" per importare il certificato radice.
Per "Certificato radice da importare", selezionare un file di certificato radice da importare.
Fare clic su [Importa].
Verificare che lo stato del certificato importato sia "Affidabile".Fare clic su [OK].
Durante la configurazione delle impostazioni viene visualizzato un messaggio. Potrebbe essere necessario attendere qualche istante prima di procedere al passaggio successivo.Fare clic su [OK].
Effettuare il logout dalla macchina, quindi uscire dal browser web.
Attivazione dell'autenticazione client (TLS reciproco)
Per attivare l'autenticazione client, è necessario importare nella macchina il certificato radice (certificato CA radice) e il certificato intermedio per l'autenticazione client. Preparare in anticipo i certificati emessi da un'autorità di certificazione affidabile.
Inoltre, il certificato deve essere installato sul computer che accede alla macchina come client. Attivare l'autenticazione client e installare un certificato client sul computer in anticipo, in modo che possa rispondere alla richiesta del certificato client da parte della macchina.
Quando si attiva l'autenticazione client, inserire "https", e non "http", nella barra degli indirizzi del browser web per accedere a Web Image Monitor.
Accedere alla macchina come amministratore rete da Web Image Monitor.
Nella barra degli indirizzi del browser web, inserire "https" invece di "http".
Accedere alla macchina come amministratoreFare clic su [Configurazione] nel menu [Gestione dispositivo].
Fare clic su [Certificato radice] nella categoria "Sicurezza".
In "Controllo certificato radice", fare clic su [Attivo] per "HTTPS/IPPS (443/TCP)" sotto "Autenticazione client (TLS reciproco)".
WSD non supporta l'Autenticazione cliente. Per disattivare WSD, fare clic su [Attivo] per "Disabilita WSD per le funzioni server SSL/TLS che non supportano l'autenticazione client (TLS reciproco)".Importare un certificato CA radice e un certificato intermedio del client SSL che sia una sorgente affidabile.
Per "Certificato radice da importare", selezionare un file di certificato radice da importare.
Fare clic su [Importa].
Verificare che lo stato del certificato importato sia "Affidabile".Fare clic su [OK].
Durante la configurazione delle impostazioni viene visualizzato un messaggio. Potrebbe essere necessario attendere qualche istante prima di procedere al passaggio successivo.Fare clic su [OK].
Effettuare il logout dalla macchina, quindi uscire dal browser web.
L'attivazione dell'autenticazione client su un computer con la procedura sopra descritta rende impossibile l'accesso a Web Image Monitor da parte di altri computer. Per consentire a più computer di utilizzare queste funzioni, accedere a Web Image Monitor dal primo computer autenticato e poi importare i certificati CA radice del secondo computer e di quelli successivi.
Se un certificato viene eliminato dopo l'attivazione dell'autenticazione client, non sarà più possibile accedere a Web Image Monitor. In questo caso, premere [Disattiva autenticazione client (TLS reciproco)] nella schermata Impostazioni del pannello di controllo per disattivare l'autenticazione client.
SicurezzaDopo l'attivazione dell'autenticazione client compare un messaggio di avviso a ogni tentativo di eliminare un certificato.
Abilitazione del protocollo SSL per la connessione SMTP
Accedere alla macchina come amministratore di rete dal pannello di controllo.
Accedere alla macchina come amministratore
Quando sono registrati amministratori con privilegi personalizzati, è possibile accedere alla macchina come amministratore con privilegi personalizzati anche con il privilegio Invia (E-mail/Cartella).
Accedere alla macchina come amministratore con privilegi personalizzatiNella schermata Home, premere [Impostazioni].
Premere [Impostazioni di Sistema].
Premere [Invia (E-mail/Cartella)]
Dall'elenco accanto a Usa connessione sicura (SSL), selezionare un metodo di crittografia.
Al completamento della configurazione, il numero di porta cambia in 465 (SMTP over SSL). Qualora si utilizzi SMTP over TLS (STARTTLS) per la crittografia, modificare il numero porta in 587.
Quando si specifica il numero di porta su un numero diverso da 465 e 587, la comunicazione viene crittografata in base all'impostazione nel server SMTP.
Premere [OK].
Premere [Home] (
-
Quando SSL è abilitato nel server SMTP, le e-mail vengono sempre inviate tramite il server SMTP.
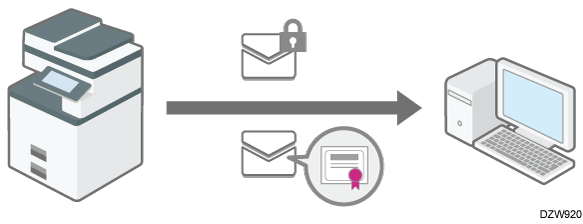
S/MIME (Secure/Multipurpose Internet Mail Extensions) è un metodo di crittografia per migliorare la sicurezza delle comunicazioni e-mail. Specificando S/MIME, è possibile inviare un'e-mail crittografata allegando un file crittografato o una firma elettronica.
-
Quando si inviano e-mail sia agli utenti i cui client di posta supportano S/MIME che agli utenti i cui client non lo supportano, solo le e-mail inviate ai client che supportano S/MIME sono crittografate.
-
Il ricevente deve utilizzare un software che supporti S/MIME.
-
È possibile applicare una crittografia e-mail o firma elettronica o applicare entrambe le funzioni insieme.
-
Quando si invia una e-mail allegata con una firma elettronica, il certificato utente non è necessario. Installare un certificato dispositivo, quindi specificare la firma elettronica da allegare all'e-mail. Per informazioni sul certificato del dispositivo, vedere Installare un certificato autofirmato/certificato rilasciato da un'autorità di certificazione.
-
Quando si utilizza S/MIME, la dimensione dell'e-mail è superiore al normale.
-
Per dettagli sull'utilizzo di S/MIME con la funzione fax e scanner, vedere la sezione seguente:
Crittografia e firma per una maggiore sicurezza durante l'invio di un Internet Fax
Applicare le impostazioni di sicurezza a un'e-mail quando si invia un documento acquisito
-
Per utilizzare S/MIME, occorre prima specificare [Impostazioni di Sistema]
[Invia (E-mail/Cartella)] [E-mail] [Indirizzo e-mail amministratore].
Registrazione di un certificato utente per l'utente che riceverà e-mail
Per inviare un'e-mail crittografata, registrare prima di tutto un certificato utente per l'utente che riceverà l'e-mail.
Preparare la certificazione utente in anticipo. È possibile registrare tre tipi di certificati utente sulla macchina: "DER Encoded Binary X.509", "Base 64 Encoded X.509" e "PKCS # 7 certificate".
Accedere alla macchina come amministratore utente da Web Image Monitor.
Accedere alla macchina come amministratore
Quando sono registrati amministratori con privilegi personalizzati, è possibile accedere alla macchina come amministratore con privilegi personalizzati anche con il privilegio Rubrica.
Accedere alla macchina come amministratore con privilegi personalizzatiFare clic su [Rubrica] nel menu [Gestione dispositivo].
Selezionare l'utente per installare il certificato, quindi fare clic su [Cambia] nella scheda [Inserimento dettagli].
Nella categoria "E-mail", specificare le impostazioni necessarie.
Indirizzo e-mail: Inserire l'indirizzo e-mail dell'utente.
Certificato utente: Fare clic su [Cambia] e specificare il certificato utente da utilizzare.
Fare clic su [OK].
Effettuare il logout dalla macchina, quindi uscire dal browser web.
Utilizzare la seguente procedura per specificare i dettagli della crittografia da abilitare.
Quando si installa un certificato utente nella Rubrica utilizzando Web Image Monitor, è possibile che venga visualizzato un messaggio di errore se il file del certificato contiene più certificati. In questo caso, è necessario installare i certificati uno alla volta.
Una volta scaduto il periodo di validità del certificato utente selezionato non sarà più possibile inviare messaggi crittografati. Selezionare un certificato valido.
Configurare l'algoritmo di crittografia e l'allegato di una firma elettronica
Accedere alla macchina come amministratore rete da Web Image Monitor.
Accedere alla macchina come amministratoreFare clic su [Configurazione] nel menu [Gestione dispositivo].
Fare clic su [S/MIME] nella categoria "Sicurezza".
Configurare la crittografia e-mail e la firma elettronica.
Crittografia
- Algoritmo crittografia: Selezionare l'algoritmo di crittografia del codice condiviso utilizzato per crittografare le e-mail con S/MIME. Selezionare l'algoritmo di crittografia supportato dal software e-mail dell'utente.
Firma
Stato certificato: Viene visualizzato il certificato specificato per S/MIME.
Algoritmo Digest: Selezionare l'algoritmo digest da utilizzare per la firma elettronica.
Per l'invio di e-mail tramite scanner, Per il trasferimento tramite fax, Per l'invio di e-mail tramite fax, Per l'invio di e-mail risultati TX tramite fax, Per il trasferimento di file memorizzati nel Document server (utility): Specificare se selezionare il metodo per apporre una firma elettronica in ciascuna funzione durante l'invio o il trasferimento di e-mail o documenti.
Modo operativo
- Modo operativo: Selezionare la tempistica di verifica del periodo di validità di un certificato.
Priorità prestazioni: Il periodo di validità di un certificato utente viene verificato quando si seleziona l'indirizzo. Il periodo di validità di un certificato di dispositivo viene verificato quando si preme [Avvio]. Non soddisfa i regolamenti internazionali di valutazione della sicurezza delle informazioni (autenticazione CC), ma risponde all'utente in maniera più veloce rispetto a quando è selezionato [Priorità sicurezza].
Priorità sicurezza: Il periodo di validità viene verificato quando si seleziona l'indirizzo e quando si preme [Avvio]. È necessario un po' di tempo per rispondere all'utente e risponde correttamente alle condizioni che soddisfano le norme internazionali di valutazione per la sicurezza delle informazioni, International Evaluation Regulations for Information Security (autenticazione CC).
Fare clic su [OK].
Effettuare il logout dalla macchina, quindi uscire dal browser web.
Quando si allega una firma elettronica a una e-mail, l'indirizzo e-mail dell'amministratore viene utilizzato in [Da] mentre l'indirizzo e-mail dell'utente selezionato come "Mittente" viene utilizzato in [Rispondi a].
Nel caso di un certificato valido al momento della trasmissione, ma scaduto prima che l'e-mail venga raccolta dal server di posta del computer client, non sarà possibile recuperare l'e-mail dal server.
Se si verifica un errore al di fuori del periodo di validità del certificato quando un'e-mail è inviata automaticamente utilizzando la trasmissione da memoria o ad un orario specifico, l'errore sarà segnalato tramite un'e-mail con testo normale, all'indirizzo e-mail del mittente o dell'amministratore. Quando è abilitata la funzione di raccolta del registro lavori, è possibile visualizzare i dettagli dell'errore nel registro del lavoro.
Se il certificato di dispositivo selezionato scade, non sarà più possibile allegare le firme ai PDF. Selezionare un certificato valido.
L'algoritmo della firma per la firma digitale del certificato del dispositivo che può essere allegato ai file PDF/A è "sha1WithRSA-1024".
Quando vengono monitorati i dispositivi utilizzando Device Manager NX tramite una rete, è possibile crittografare i dati trasmessi utilizzando il protocollo SNMPv3.
(principalmente Europa)
-
SNMPv3 è crittografato ma ha un livello di sicurezza basso ed è disabilitato per impostazione predefinita. Quando si utilizza questo protocollo, bisogna essere consapevoli del rischio di accesso non autorizzato da parte di intrusi esterni o di manomissione da parte di terzi malintenzionati.
-
Per le note sull'utilizzo di comunicazioni non crittografate, o crittografate ma con un basso livello di sicurezza, vedere il "Manuale della sicurezza" nel nostro sito.
-
Accedere alla macchina come amministratore di rete dal pannello di controllo.
Accedere alla macchina come amministratore
Quando sono registrati amministratori con privilegi personalizzati, è possibile accedere alla macchina come amministratore con privilegi personalizzati anche con il privilegio Rete/Interfaccia.
Accedere alla macchina come amministratore con privilegi personalizzati -
Nella schermata Home, premere [Impostazioni].
-
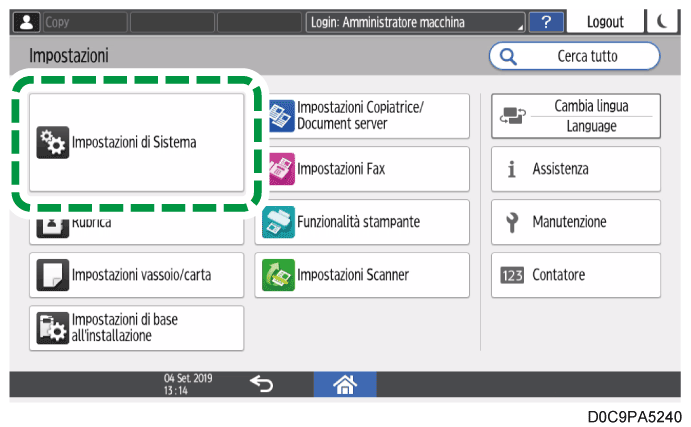
Premere [Impostazioni di Sistema].
-
Premere [Rete/Interfaccia]
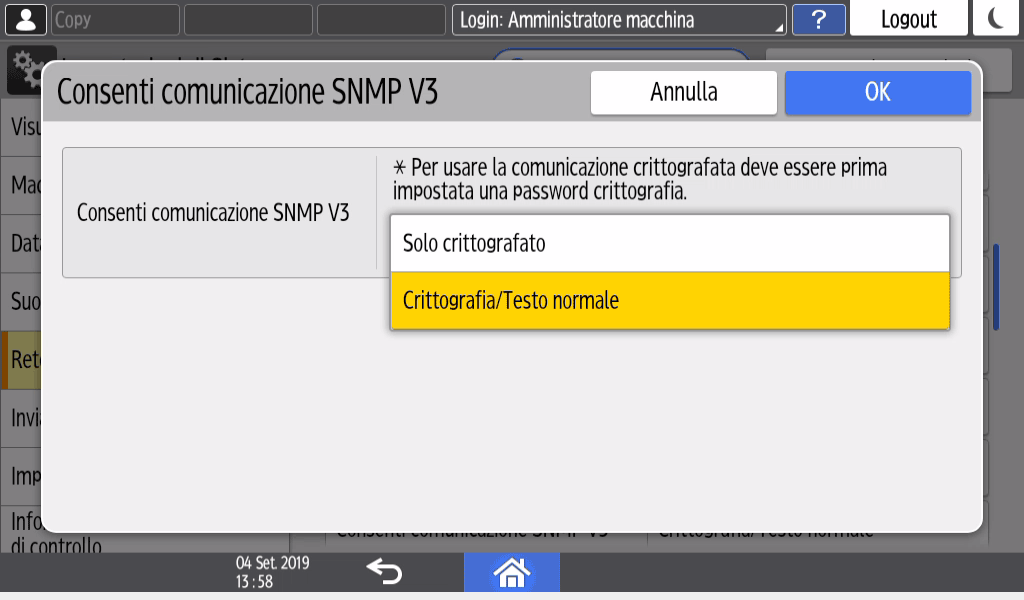
[Consenti comunicazione SNMP V3]. -
Dall'elenco accanto a Consenti comunicazione SNMP V3, selezionare [Solo crittografato].
-
Premere [OK].
-
Premere [Home] (
) ed effettuare il logout dalla macchina.
- Per modificare le impostazioni specificate nella macchina da Device Manager NX, specificare una password di crittografia all'amministratore di rete in [Registra/Cambia amministratore], quindi registrare tale password nell'account SNMP di Device Manager NX.
- Se la password di crittografia dell'amministratore non è specificata, i dati trasmessi potrebbero non essere crittografati o inviati. Per ulteriori informazioni su come specificare l'impostazione di Password di crittografia per l'amministratore di rete, vedere Aggiunta di amministratori integrati o modifica di privilegi.
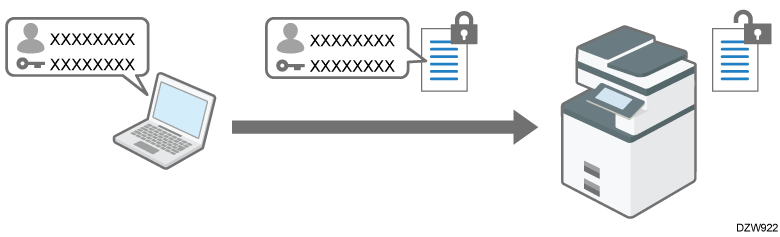
È possibile crittografare la password di accesso per il driver della stampante e la password per la stampa IPP per aumentare la sicurezza contro la violazione delle password.
(principalmente Europa)
-
IPP non è crittografato ed è disabilitato per impostazione predefinita. Quando si utilizza questo protocollo, bisogna essere consapevoli del rischio di accesso non autorizzato da parte di intrusi esterni o di manomissione da parte di terzi malintenzionati.
-
Per le note sull'utilizzo di comunicazioni non crittografate, o crittografate ma con un basso livello di sicurezza, vedere il "Manuale della sicurezza" nel nostro sito.
-
Per eseguire la stampa da una LAN all'interno dell'ufficio, specificare la chiave di crittografia del driver.
-
Per eseguire la stampa IPP da una rete esterna, crittografare la password di stampa IPP.
Specificare un codice di crittografia del driver per crittografare le password
Specificare il codice di crittografia del driver specificato nella macchina anche nel driver della stampante per crittografare e decrittografare le password.
Per specificare il codice crittografia driver, è necessario attivare l'Autenticazione base, l'Autenticazione Windows o l'Autenticazione LDAP.
Verifica degli utenti per utilizzare la macchina (autenticazione utente)
Accedere alla macchina come amministratore di rete dal pannello di controllo.
Accedere alla macchina come amministratore
Quando sono registrati amministratori con privilegi personalizzati, è possibile accedere alla macchina come amministratore con privilegi personalizzati anche con il privilegio Sicurezza.
Accedere alla macchina come amministratore con privilegi personalizzatiNella schermata Home, premere [Impostazioni].
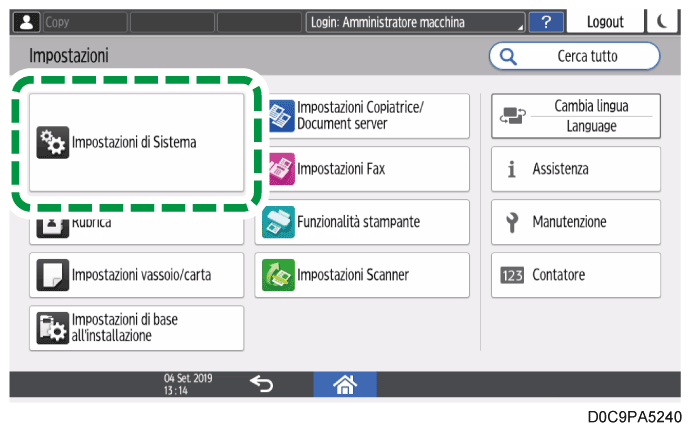
Premere [Impostazioni di Sistema].
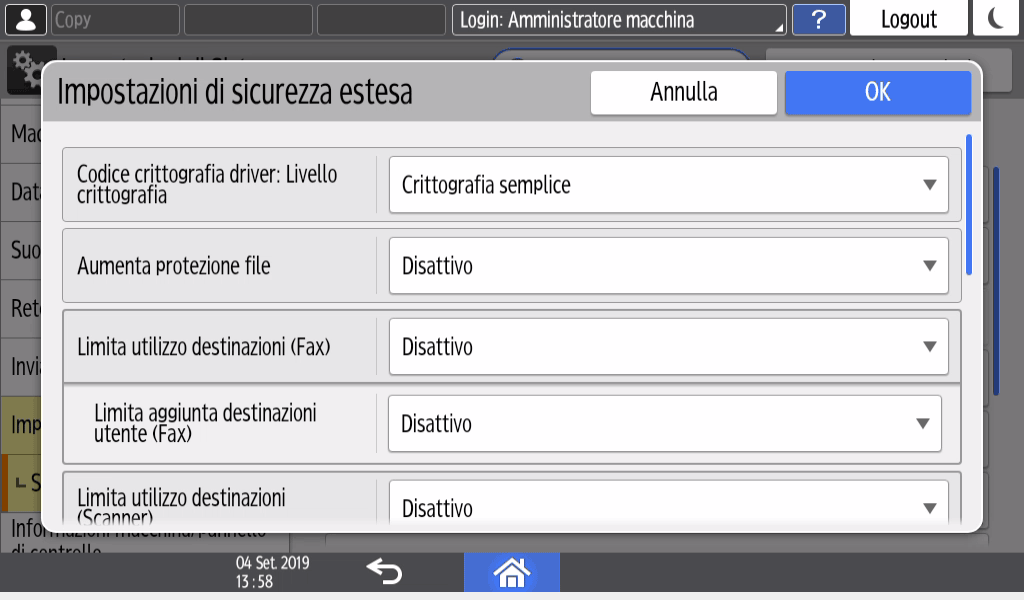
Premere [Impostazioni per amministratore]
Premere [Cambia] accanto a Codice crittografia driver.
Inserire la password da utilizzare come chiave crittografica del driver.
Inserire nuovamente la password per Conferma password.
Premere [OK] due volte.
Premere [Home] (
L'amministratore di rete deve fornire agli utenti il codice crittografia del driver specificato nella macchina, in modo da consentire agli utenti di registrarla sui propri computer.
Assicurarsi di inserire lo stesso codice crittografia del driver di quello specificato nella macchina.
Quando si utilizza un driver di stampante PCL 6, è possibile inserire il codice di crittografia driver in [Proprietà stampante]
[Autenticazione utente].
Per informazioni su come specificare il codice crittografia sul driver della stampante o driver TWAIN o LAN-Fax, fare riferimento alla Guida del driver.
Crittografia della password di stampa IPP
Quando si stampa utilizzando il protocollo IPP, specificare il metodo di autenticazione su [DIGEST] per crittografare la password di autenticazione IPP. Registrare il nome utente e la password per l'autenticazione IPP separatamente dalle informazioni utente nella rubrica.
Accedere alla macchina come amministratore rete da Web Image Monitor.
Accedere alla macchina come amministratoreFare clic su [Configurazione] nel menu [Gestione dispositivo].
Fare clic su [Autenticazione IPP] nella categoria "Sicurezza".
Selezionare [DIGEST] in "Autenticazione".
Inserire Nome utente e Password.
Fare clic su [Attivo] di "Funzione di autenticazione utente dell'unità principale" per utilizzare le informazioni di autenticazione dell'utente specificate sulla macchina anziché il nome utente e la password per l'autenticazione IPP.Fare clic su [OK].
Durante la configurazione delle impostazioni viene visualizzato un messaggio. Potrebbe essere necessario attendere qualche istante prima di procedere al passaggio successivo.Fare clic su [OK].
Effettuare il log out dalla macchina, quindi uscire dal browser web.
È possibile crittografare le comunicazioni tra la macchina e il server KDC (Key Distribution Center) quando viene utilizzata l'autenticazione Kerberos con Autenticazione Windows o Autenticazione LDAP per garantire la sicurezza della comunicazione.
L'algoritmo di crittografia supportato varia in base al tipo di server KDC.
-
Solo Heimdal supporta DES3-CBC-SHA1.
-
Per utilizzare DES-CBC-MD5 nel sistema operativo del server Windows, abilitarlo nelle impostazioni del sistema operativo.
-
Accedere alla macchina come amministratore macchina da Web Image Monitor.
Accedere alla macchina come amministratore -
Fare clic su [Configurazione] nel menu [Gestione dispositivo].
-
Fare clic su [Autenticazione Kerberos] nella categoria "Impostazioni dispositivo".
-
Selezionare l'algoritmo di crittografia da abilitare.
-
Fare clic su [OK].
-
Effettuare il logout dalla macchina, quindi uscire dal browser web.